WordPressを安全に運用するには、本体やプラグインを更新するだけでなく、脆弱性に関する情報を継続的に確認することも大切です。
基本的にプラスになる投資や作業ではないので、後々にしがちなのですが、やってしまったら最悪「一発退場」になるので、保険のような感覚できちんとやらないといけない、そう考えて頂くのが良いかと思います。
とは言っても、どうやっても上に通らないという嘆きもよく聞くのですが‥
さておき、脆弱性の情報を公開しているWebサイトは数多くあります。JPCERT/CCやJVN、海外の脆弱性データベース、WordPress専門のセキュリティ企業など、それぞれ扱う情報や目的が異なります。
また、脆弱性が公表されていても、実際に攻撃が行われているとは限りません。一方、すでに被害が発生していて、早急な対応が必要な場合もあります。
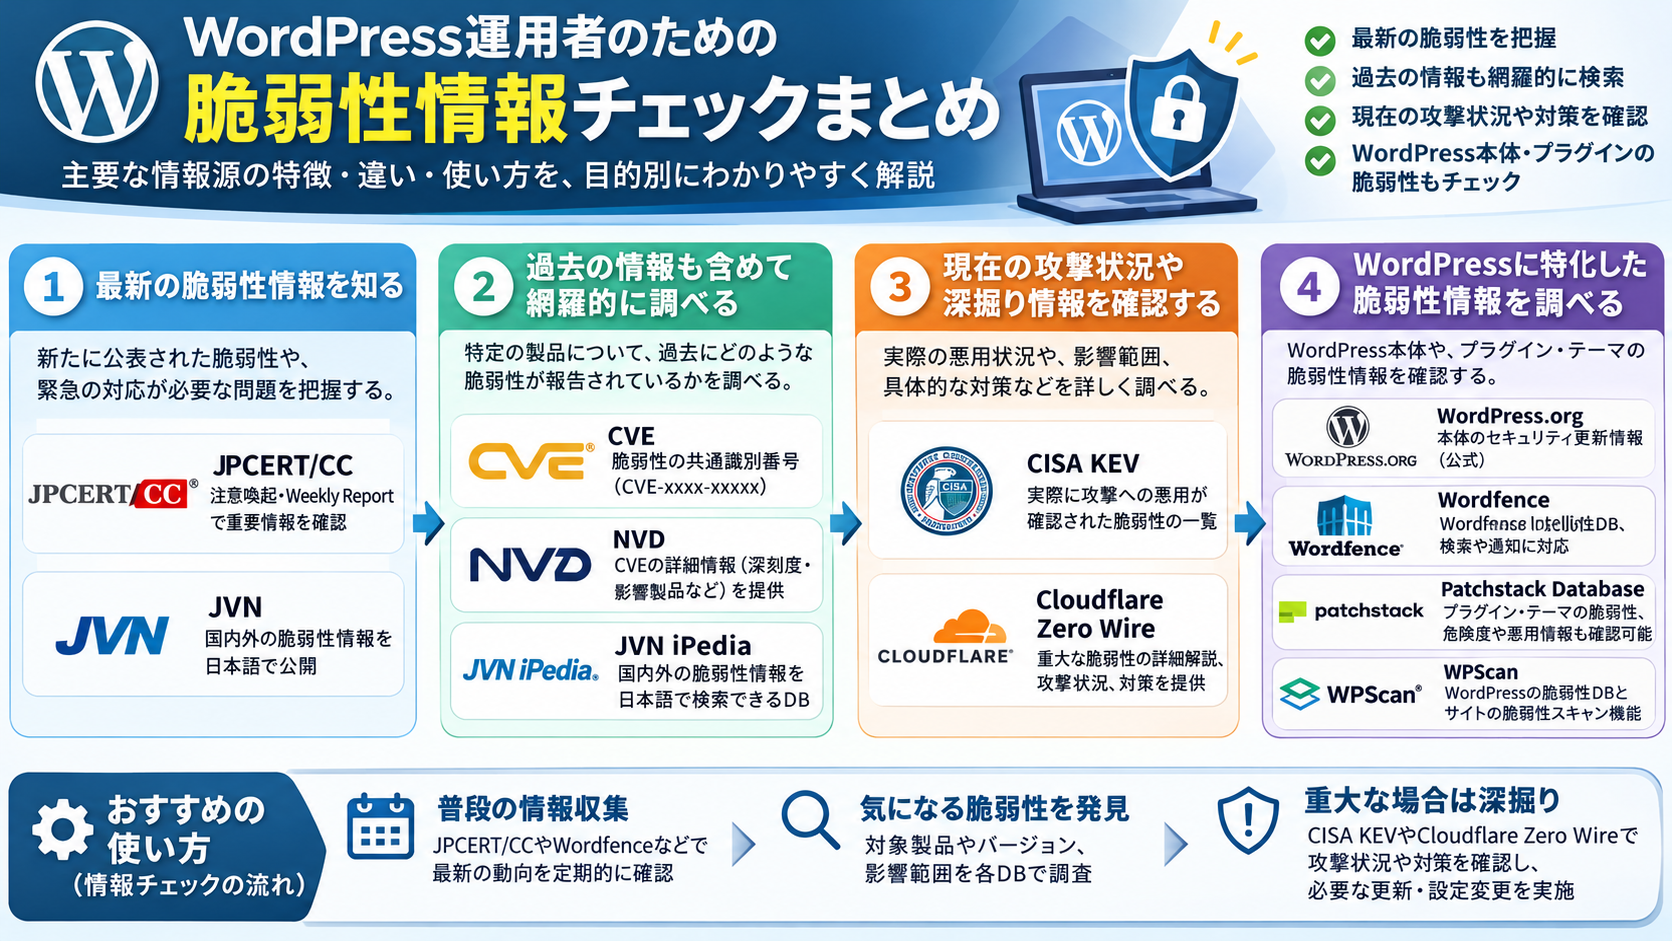
そこで今回は、WordPressを運用する方に向けて、脆弱性情報を確認できる主要なサイトを4つの目的に分けて紹介します。
- 最新の脆弱性情報を知る
- 過去の情報を含めて、網羅的に調べる
- 現在の攻撃状況や対策を詳しく調べる
- WordPress本体・プラグイン・テーマについて調べる
どれか一つを見れば十分というわけではありません。必要に応じて使い分けることが重要です。
1. 最新の脆弱性情報を確認する
まず、日常的な情報収集に適したサイトです。
公開されたばかりの脆弱性や、緊急の対応が必要な問題を把握するために利用します。
JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)
日本国内のサイバーセキュリティ対策において、重要な役割を担っている組織です。
さまざまな脆弱性情報やセキュリティ上の問題を収集し、注意喚起や対策情報を公開しています。
特に確認したいのが、次の2つです。
「注意喚起」
重大な脆弱性や、早急な対応が必要と判断された問題について、個別に解説しています。
影響を受ける製品やバージョン、具体的な対策のほか、実際の攻撃に関する情報が掲載されることもあります。
「Weekly Report」
JPCERT/CCが重要と判断したセキュリティ関連情報を、週単位でまとめたものです。
多数の情報源を個別に確認しなくても、最近どのような問題が報告されているのかを日本語で把握できます。
注意喚起とWeekly Reportは役割が異なります。重大な問題を速やかに知るためには前者、幅広い情報を定期的に把握するためには後者が適しています。
JPCERT/CCはRSSやメーリングリストによる情報配信も行っています。
JVN(Japan Vulnerability Notes)
国内外のソフトウェアやハードウェアの脆弱性情報を日本語で公開しているサイトです。
JPCERT/CCと独立した別の情報収集組織というわけではなく、情報処理推進機構(IPA)とJPCERT/CCが共同で運営しています。
JVNには、個別の脆弱性について、問題の概要、影響を受ける製品、対策方法、参考情報などが掲載されます。
JPCERT/CCの注意喚起が重要な問題を選んで詳しく伝えるのに対し、JVNは個々の脆弱性情報を公表する役割を持っています。
なお、すべての脆弱性がJVNに掲載されるわけではありません。
「最新情報の確認」では、JPCERT/CCの注意喚起とWeekly Reportを中心に、JVNを補助的に確認する方法がおすすめです。
2. 過去の情報も含めて、網羅的に調べる
続いて、特定のソフトウェアについて、過去にどのような脆弱性が発見されているかを調べるためのデータベースです。
最新ニュースを確認するサイトとは目的が異なります。
CVE(Common Vulnerabilities and Exposures)
CVEは、公開された脆弱性を共通の識別番号で管理する国際的な仕組みです。
例えば「CVE-2026-109618」というように、脆弱性ごとに識別番号が割り当てられます。
同じ脆弱性が複数のWebサイトで取り上げられていても、CVE番号があれば同一の問題かどうかを確認できます。
CVEの登録情報は、さまざまな脆弱性データベースの基礎にもなっています。
ただし、すべての脆弱性に必ずCVE番号が付くわけではありません。また、CVE自体は詳細なリスク評価や日本語解説を目的とするサービスではありません。
NVD(National Vulnerability Database)
https://nvd.nist.gov/vuln/search
NVDは、米国国立標準技術研究所(NIST)が運営する脆弱性データベースです。
CVEの情報を取り込み、深刻度、脆弱性の種類、影響する製品などの情報を付加しています。
特定のCVE番号から調べるほか、製品名やメーカー名などを使った検索にも対応しています。
過去の脆弱性も含めて幅広く調査したい場合には、有力な選択肢です。
ただし、NVDに登録された時点ですべての分析が完了しているとは限りません。
NVDには、追加分析を待っているものや、詳細分析の予定がないものも存在します。掲載されている深刻度や対象バージョンの情報が不十分な場合には、製品開発元の公式情報も確認する必要があります。
JVN iPedia(脆弱性対策情報データベース)
JVN iPediaは、IPAが運営する脆弱性情報のデータベースです。
JVNに掲載された情報に加え、NVDなどの国内外の情報を収集し、日本語で提供しています。
国内の利用者にとって、脆弱性を日本語で検索・確認できる点がメリットです。
ただし、JVNとJVN iPediaは同じものではありません。
JVNが個別の脆弱性情報の公表を担うのに対し、JVN iPediaは情報を蓄積して検索できるようにしたデータベースです。
また、JVN iPediaでは、原則としてNVD側で分析が完了した情報を取り込むため、公開されたばかりの脆弱性がすぐに掲載されるとは限りません。
したがって、過去の情報を日本語で確認するには便利ですが、緊急の脆弱性をいち早く知る手段としては、別の情報源も必要です。
どのデータベースを利用すればよい?
一般的な使い分けとしては、次のようになります。
| 目的 | おすすめ |
|---|---|
| 脆弱性の識別番号や基本情報を確認する | CVE |
| 国内外の過去の脆弱性を広く検索する | NVD |
| 日本語で脆弱性の内容を調べる | JVN iPedia |
| 国内で公表された個別の脆弱性情報を調べる | JVN |
ここで注意したいのが、「網羅的なデータベースであっても、すべての脆弱性を掲載しているわけではない」という点です。
特にWordPressのプラグインなどは、専門のデータベースで情報が公開されていても、一般的な脆弱性データベースではまだ確認できない場合があります。
3. 現在の攻撃状況や具体的な対策を調べる
脆弱性が見つかった際に気になるのは、単に深刻度が高いかどうかだけではありません。
「すでに攻撃に使われているのか」「どのような環境が危険なのか」「対策するまでの間、何ができるのか」といった情報も重要です。
ここでは、脆弱性の詳細な分析や、実際の悪用状況を確認するための情報源を紹介します。
CISA KEV(Known Exploited Vulnerabilities Catalog)
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
米国サイバーセキュリティ・社会基盤安全保障庁(CISA)が公開している、実際の悪用が確認された脆弱性の一覧です。
一般的な脆弱性データベースとの最大の違いは、「実際に攻撃に利用されたことが確認されているもの」を扱っている点です。
脆弱性には、技術的な危険性を示す評価値があります。しかし、深刻度が高いからといって、必ずしも実際に攻撃されているわけではありません。
一方、CISA KEVに掲載された脆弱性は、すでに実際の悪用が確認された問題です。
修正や影響調査の優先順位を考える際に役立ちます。
ただし、KEVに掲載されていないことは、悪用されていないことの証明にはなりません。
Cloudflare Zero Wire
https://radar.cloudflare.com/security/zero-wire
Cloudflareが提供する、重要な脆弱性や脅威の解説サービスです。
Cloudflareは、Webサイトの通信を保護・処理するサービスを世界規模で提供している企業です。
Zero Wireでは、重大な脆弱性について、次のような情報を整理しています。
- どのような問題なのか
- どの製品や環境が影響を受けるのか
- 実際の悪用は確認されているのか
- 現時点で分かっていること、分かっていないこと
- どのような対策が必要なのか
- 情報の公開後に何が変わったのか
特に便利なのが、「Needs attention」と「Reference」という区分です。
前者は現在確認や対応が必要な問題、後者は情報がある程度安定した問題を参考資料として掲載しています。
また、個別の脆弱性について更新履歴を確認できます。初報から新たな情報が発見された場合にも、変化を追いやすくなっています。
Cloudflareの防御サービスに関係する問題では、Web Application Firewall(WAF:Webアプリケーションへの攻撃を検知・遮断する仕組み)の対応状況や、設定方法への案内が掲載されることもあります。
さらに、一部の脆弱性では、Cloudflareが観測した攻撃関連の通信データも紹介されています。
ただし、これはCloudflareが観測できる範囲の情報です。攻撃を示す通信が検知されたことと、実際にサーバーが侵害されたことも区別する必要があります。
Zero Wireは、すべての脆弱性を掲載するデータベースではありません。重大な問題を選んで詳しく解説するサービスです。
NVDやJVN iPediaの代わりではなく、重要な脆弱性を深く調べるための補助的な情報源として利用するのが適切です。
なお、CloudflareのWAFによる防御は、ソフトウェアの脆弱性そのものを修正するものではありません。あくまで被害を防ぐための対策の一つです。
4. WordPressに特化した脆弱性情報を調べる
ここまで紹介したサイトは、基本的にWordPress以外の製品も対象としています。
一方、WordPressには本体だけでなく、膨大な数のプラグインやテーマが存在します。
そのため、WordPressを運用するのであれば、専用の脆弱性データベースも確認することをおすすめします。
WordPress.org公式のセキュリティ情報
https://wordpress.org/news/category/security/
WordPress本体のセキュリティ更新に関する情報を公開しています。
どのような問題が修正されたのか、更新が必要なのかを確認するための基本的な情報源です。
WordPress本体に関する情報は、まず公式の発表を確認しましょう。
ただし、WordPress.orgの本体に関する発表だけでは、個々のプラグインやテーマの脆弱性を網羅できません。
Wordfence Intelligence
https://www.wordfence.com/threat-intel/vulnerabilities/
WordPress向けのセキュリティ製品を開発しているWordfenceが提供する脆弱性データベースです。
WordPress本体、プラグイン、テーマに関する情報を検索できます。
例えば、特定のプラグイン名で検索すると、過去に報告された脆弱性や、影響を受けるバージョン、危険性などを調べられます。
深刻度や公開日を指定した検索も可能です。
Wordfence Intelligenceは、プログラムから情報を取得するためのAPIも提供しています。利用には無料のAPIキーによる認証が必要です。
また、セキュリティプラグインのWordfenceを利用すると、サイトで使用している製品に関係する脆弱性の通知を受け取ることもできます。
WordPressの脆弱性を調べる際には、まず確認したいデータベースの一つです。
Patchstack Database
https://patchstack.com/database
Patchstackは、WordPressを含むオープンソースソフトウェアの脆弱性情報を収集・公開しているセキュリティ企業です。
データベースでは、WordPressのプラグインやテーマの脆弱性を調べられます。
特徴の一つは、脆弱性情報に加えて、危険性の評価や実際の悪用に関する情報を確認できる点です。
例えば、悪用の報告があるものや、緩和策が提供されているものを条件にして調べることができます。
Patchstackは、脆弱性情報の公開だけでなく、WordPressサイトを保護するための製品も提供しています。
WordfenceとPatchstackでは、情報の収集経路や調査・公開のタイミングが異なります。
どちらか一方に情報が見つからなかった場合でも、もう一方を確認する価値があります。
WPScan
WPScanも、WordPress本体・プラグイン・テーマの脆弱性情報を収集しているサービスです。
専用の脆弱性データベースを持ち、プラグイン名やバージョンなどを使って情報を調べられます。
また、自分が管理するWebサイトを検査して、脆弱性の有無を調べるための機能も提供しています。
単に過去の脆弱性を検索するだけではなく、実際のWordPressサイトの状態を確認したい場合にも利用できます。
なお、外部サイトへの検査は、必ず管理権限や所有者の許可がある場合に限って行ってください。
WordPress向けの専門データベースは複数確認したい
WordPressの脆弱性情報については、Wordfence、Patchstack、WPScanのいずれも有力な情報源です。
ただし、収録される情報や公開タイミングが完全に一致するわけではありません。
日常的には一つを中心に確認してもよいでしょう。
一方、重大な問題が疑われる場合や、影響範囲を詳しく調査する際には、複数のデータベースを照合することをおすすめします。
5. 実際には、どの順番で確認すればよい?
ここまで多くのサービスを紹介しましたが、日常的にすべてを細かく読む必要はありません。
WordPressサイトの運用者であれば、次のような方法が現実的です。
普段の情報収集
JPCERT/CCの注意喚起やWeekly Reportを確認し、国内外で重要な問題が発生していないかを把握します。
WordPressに関する情報は、WordfenceやPatchstackのデータベース、WordPress.orgの公式発表を併せて確認します。
情報を定期的に確認することが難しい場合には、RSSやメール通知、セキュリティプラグインの通知機能などを利用する方法もあります。
気になる脆弱性を見つけた場合
まず、脆弱性の対象となる製品やバージョンを確認します。
自分が利用しているWordPress本体、プラグイン、テーマ、PHPなどが対象なのかを調べましょう。
CVE番号が付いていれば、その番号でNVDなどを検索できます。
WordPressのプラグインやテーマについては、WordfenceやPatchstackなども確認します。
重大な脆弱性だった場合
CISA KEVで実際の悪用が確認されているかを調べます。
Cloudflare Zero Wireなどに詳細な解説がある場合には、攻撃状況や対策に関する情報も確認します。
ただし、これらのサイトに掲載されていなくても、危険性がないとは限りません。
対象製品の開発元が公表している情報を確認し、必要な更新や設定変更を行うことが重要です。
また、すでに侵害を受けた可能性がある場合には、アップデートだけで問題が解決するとは限りません。不審なファイルやログの調査など、別途対応が必要になることもあります。
まとめ:情報源を使い分け、必要な対策につなげよう
脆弱性に関する情報は、目的に応じて確認先を分けることで調べやすくなります。
| 確認したいこと | 主な情報源 |
|---|---|
| 最新の重要なセキュリティ情報 | JPCERT/CC、JVN |
| 過去を含む幅広い脆弱性情報 | CVE、NVD、JVN iPedia |
| 実際の悪用状況 | CISA KEV |
| 重大な脆弱性の詳しい解説や対応 | Cloudflare Zero Wire、JPCERT/CCの注意喚起 |
| WordPress本体の公式情報 | WordPress.org |
| WordPressのプラグイン・テーマの脆弱性 | Wordfence、Patchstack、WPScan |
なお、WordPressサイトの安全性は、本体やプラグインだけで決まるものではありません。
PHPやWebサーバー、ホスティング環境などに脆弱性があれば、WordPress自体に問題がなくても影響を受ける可能性があります。
そのため、WordPress専門の情報だけでなく、一般的なセキュリティ情報も確認することが大切です。
そして、最も重要なのは「自分のサイトが影響を受けるか」を判断できるようにしておくことです。
普段から使用しているプラグイン、テーマ、PHPのバージョン、サーバーの設定などを把握しておけば、脆弱性が報告された際にも、必要な対応を判断しやすくなります。
情報収集そのものを目的にするのではなく、必要な更新や対策を適切に行うために活用しましょう。
※本記事は2026年11月4日時点の各サービスの公式情報を基に作成しています。提供機能や掲載内容は今後変更される場合があります。